링크 한 번 잘못 눌렀다가 텔레그램 계정 털리는 원클릭 취약점 발견됨
핵심 요약
- 텔레그램 데스크톱에서 특수 제작된 링크를 1회 클릭하는 것만으로 계정 권한을 탈취당할 수 있는 원클릭 취약점이 공개됐습니다.
- 프로세스 통신 시 세미콜론(;) 이스케이프 누락과 파일 전송용 내부 URI(interpret:) 허점이 결합해 임의 로컬 파일을 유출할 수 있었습니다.
- 텔레그램 데스크톱 7.2.8 이하 버전이 영향 대상이었으며 7.2.9 버전에서 수정 패치되었습니다.
요약 텔레그램 데스크톱(Telegram Desktop) 버전에서 링크를 단 한 번 클릭하는 것만으로 사용자 PC의 로컬 파일을 탈취당하고 계정까지 완전히 빼앗길 수 있는 심각한 보안 취약점(CVE-2026-107181, 심각도 8.1 High)이 발견됐습니다.
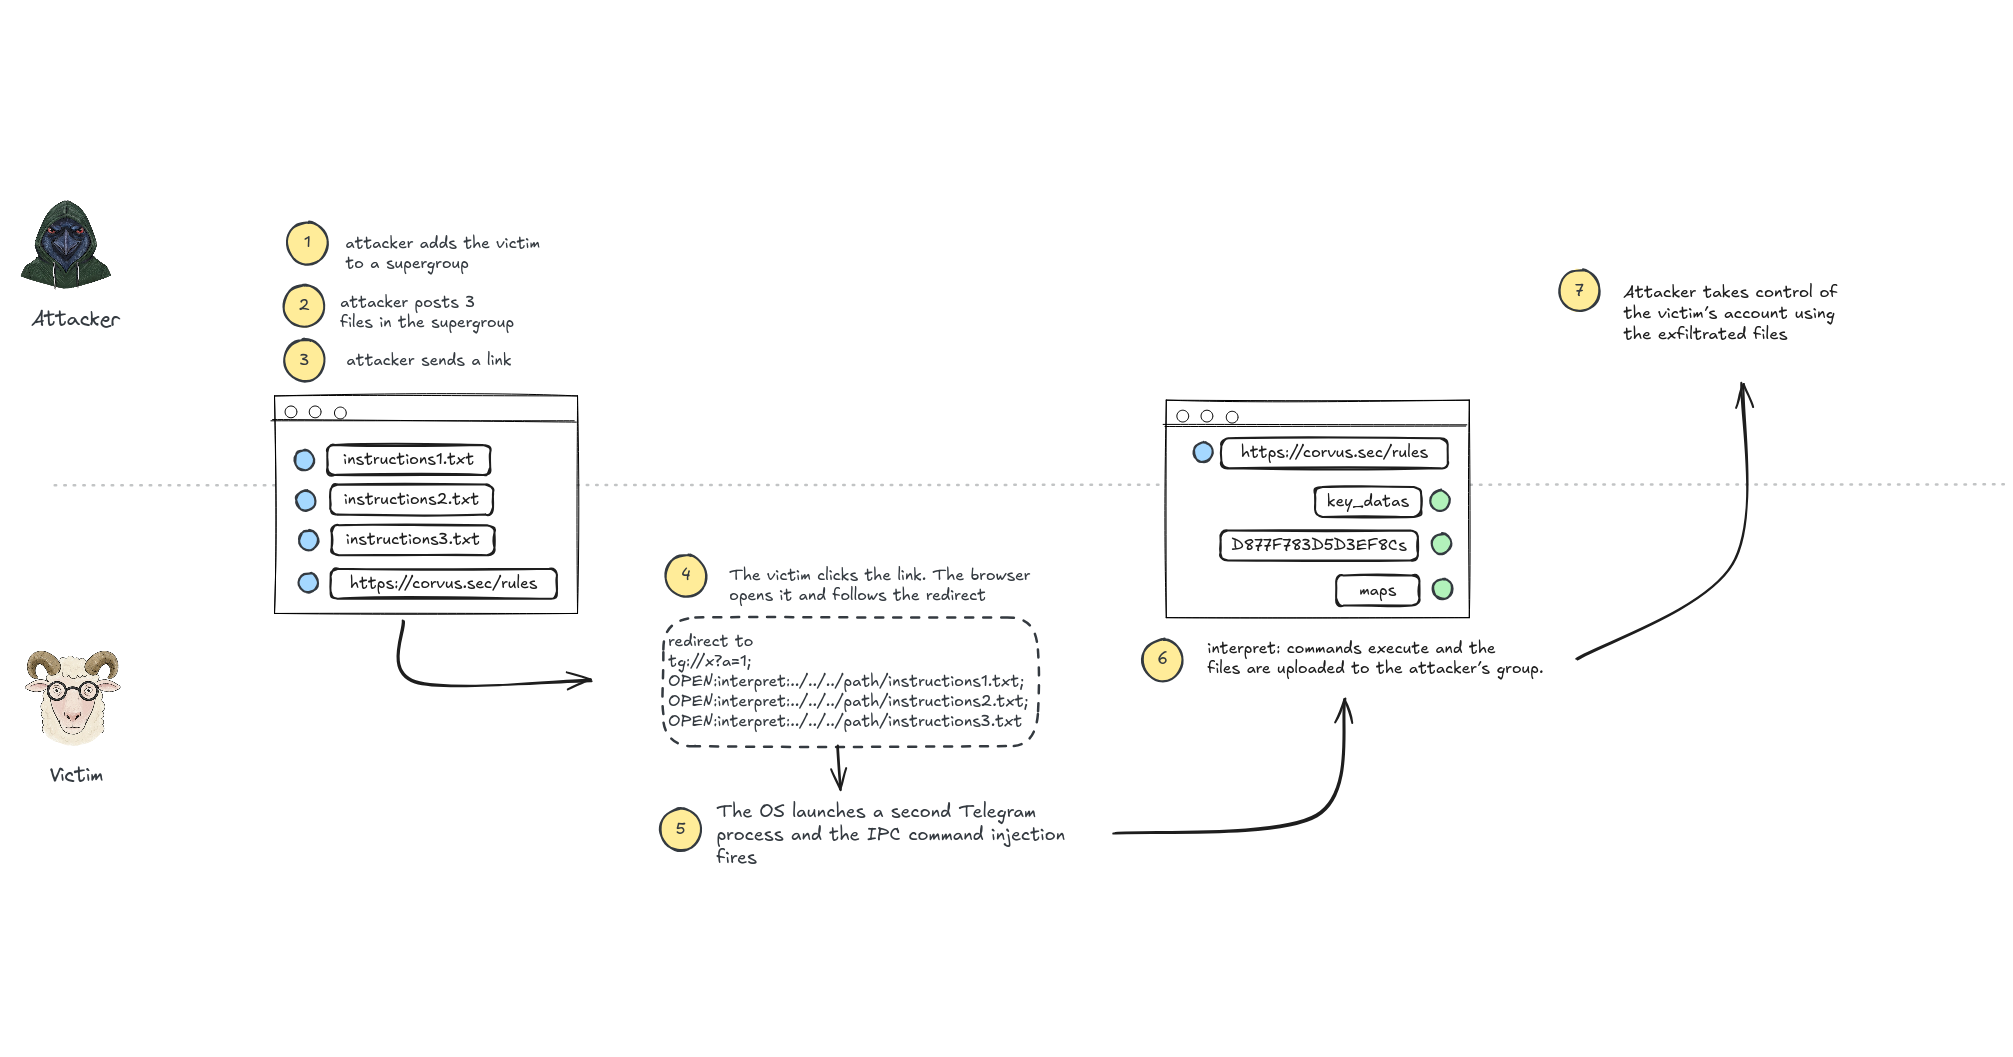
이 취약점은 프로세스 간 통신(IPC) 인젝션과 텔레그램 내부의 특수 URI 처리 방식이 결합하면서 발생했습니다. 운영체제에서 `tg://` 링크를 클릭하면 텔레그램 프로세스가 실행되는데, 이미 텔레그램이 백그라운드에 켜져 있을 경우 새로 뜬 프로세스는 로컬 소켓을 통해 기존 인스턴스에 URL을 텍스트 형태로 전달합니다. 문제는 텔레그램이 여러 명령어를 세미콜론(`;`)으로 구분하면서도 넘겨받은 링크 내부의 세미콜론을 제대로 이스케이프(탈출) 처리하지 않았다는 점입니다.
공격자가 세미콜론이 포함된 조작된 링크를 보내면, 실행 중인 텔레그램은 이를 하나의 링크가 아니라 여러 개의 개별 명령어로 쪼개서 인식하게 됩니다. 여기에 텔레그램 내부 빌드 배포용으로 숨겨져 있던 비공개 URI 체계인 `interpret:`가 엮였습니다. 이 URI는 지정된 명령 파일에 적힌 경로의 파일을 읽어 특정 채팅방으로 자동 전송하는 기능을 담당하는데, 요청자의 권한이나 사용자 확인 절차를 전혀 거치지 않았습니다.
결과적으로 공격자가 보낸 링크를 클릭하는 순간, 세미콜론 인젝션을 통해 `interpret:` 명령어가 트리거되고 공격자가 지정한 로컬 파일(로그인 세션 파일 등)이 공격자의 채팅방으로 유출되어 손쉽게 계정 탈취(Account Takeover)로 이어질 수 있었습니다. 해당 취약점은 텔레그램 데스크톱 7.2.8 이하 버전 및 윈도우 환경(6.9.3 확인)에 영향을 미쳤으며, 최신 7.2.9 패치에서 해결되었습니다.
Sponsored · 광고