앱 켤 때마다 몰래 스크린샷… 북한 태블릿 뜯어본 독일 연구진 충격
핵심 요약
- 독일 보안 연구진이 북한 태블릿 '울림'을 입수해 분석한 결과 전례 없는 수준의 국가 감시 기능이 발견됐습니다.
- 앱을 켤 때마다 몰래 캡처되는 백그라운드 프로그램과, 본인이 감시당하고 있음을 상기시키는 기록 열람 앱이 기본 탑재되어 있습니다.
- 정부 승인 서명이 없는 사진이나 영상, 앱은 아예 열 수 없어 주민 간 파일 공유조차 기술적으로 차단했습니다.
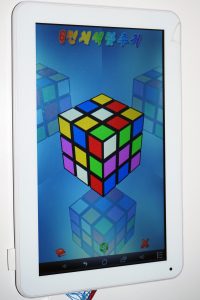
요약 독일의 정보보안 연구진(ERNW)이 북한에서 밀반출된 안드로이드 태블릿 '울림(Ullim)'을 수개월간 정밀 분석한 결과, 극단적인 수준의 감시 및 통제 시스템이 내장되어 있다는 사실을 밝혀냈습니다. 해당 내용은 독일 함부르크에서 열린 카오스 커뮤니케이션 콩그레스(Chaos Communication Congress)에서 발표되었습니다.
분석된 울림 태블릿은 중국 선전의 전자기기 제조업체 Hoozo의 'Z100' 하드웨어를 기반으로 개조되었으며, 안드로이드 4.4.2 킷캣 버전을 탑재했습니다. 하지만 기기 내부에서 통신 하드웨어가 완전히 제거되어 있어, 사용자가 북한 내부 인트라넷에 접속하려면 별도의 유선 LAN이나 Wi-Fi, 전화 접속용 외장 동글을 꽂아야만 합니다. 구글 맵, 유튜브, 지메일 등 구글 관련 앱은 일절 없으며 교육용, 요리, 게임 등 북한 전용 앱만 사전 설치되어 있습니다.
가장 충격적인 부분은 운영체제 차원에서 가해진 4단계의 통제 기술입니다.
1. '붉은 깃발(Red Flag)' 상시 감시 프로그램: 백그라운드에서 항상 실행되며, 사용자가 앱을 열 때마다 자동으로 화면 캡처(스크린샷)를 찍고 브라우저 접속 기록 및 고유 식별 번호를 남깁니다. 시스템 핵심 파일을 수정해 우회하려 시도하면 기기를 강제로 재부팅합니다.
2. '흔적 열람기(Trace Viewer)': 사용자가 직접 자신의 캡처 기록과 활동 내역을 확인하게 만드는 앱입니다. 데이터는 임의 삭제가 불가능하며 외부로 내보내 검열받도록 설계되어 있어, 사용자에게 '네 모든 행동이 정부에 기록되고 있다'는 공포와 경각심을 상기시킵니다.
3. 앱 설치 화이트리스트: 승인된 앱 목록에 없는 외부 애플리케이션은 설치 자체가 원천 차단됩니다.
4. 워터마크 및 전자서명(NATISIGN/SELFSIGN) 강제: 과거 북한 자체 리눅스 OS인 '붉은별'에 쓰였던 추적 워터마크 기술이 적용되어 파일이 열릴 때마다 시간과 기기 등록 정보가 파일에 각인됩니다. 더 나아가 정부 서명(NATISIGN)이나 해당 태블릿이 자체 생성한 서명(SELFSIGN)이 없는 파일은 사진, 동영상, 텍스트, 음악 등 어떤 종류든 열람조차 불가능합니다. 즉, 친구의 태블릿에서 USB 등으로 파일을 복사해 와도 열 수 없도록 설계되어 외부 정보의 확산을 완벽에 가깝게 차단하고 있습니다.
Sponsored · 광고