스마트 성인용품 보안 털림... 비밀번호·비밀 사진 노출에 강제 원격 작동까지?
핵심 요약
- 보안 연구진이 스마트 성인용품 및 제어 클라우드를 조사한 결과 치명적인 보안 취약점을 발견했습니다.
- 수십만 명 규모 이용자의 민감한 사진, 성적 지향, 평문 비밀번호가 노출됐으며 동의 없는 원격 강제 조작까지 가능했습니다.
- 사물인터넷 기술이 사적인 영역까지 확대되면서 심각한 데이터 보호 및 프라이버시 위협이 현실화되고 있음을 보여줍니다.
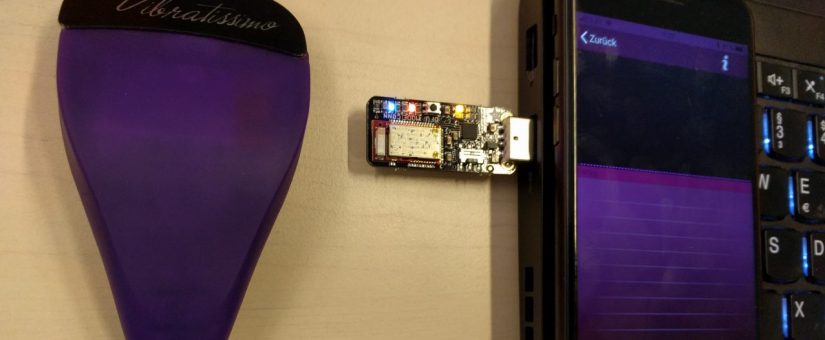
요약 사물인터넷(IoT) 기술이 성인용품에까지 접목되면서 등장한 이른바 'IoD(Internet of Dildos)' 생태계에서 심각한 보안 결함이 발견됐습니다. 보안 전문 업체 SEC 컨설트(SEC Consult)와 장크트푈텐 응용과학대학교의 연구진이 스마트 성인용품의 보안 상태를 조사한 결과, 유명 브랜드 '비브라티시모(Vibratissimo)' 기기 및 클라우드 플랫폼에서 치명적인 취약점들이 무더기로 확인됐습니다.
조사 대상이었던 '팬티 버스터(Panty Buster)' 등 해당 라인업 기기들은 스마트폰 앱(iOS 및 안드로이드)을 통해 원격 제어할 수 있을 뿐만 아니라, 이용자 간 친구 추가, 영상 채팅, 사진 공유 등 일종의 소셜 네트워크 기능까지 제공하고 있었습니다. 그러나 웹 서버에 맥OS 설정 파일(.DS_Store)이 그대로 방치되어 설정 디렉터리가 노출되는 등 허술한 관리가 이어졌고, 결국 고객 데이터베이스가 인터넷상에 사실상 무방비로 노출된 것으로 드러났습니다.
유출 위험에 놓인 데이터에는 이용자들의 민감한 사진, 비공개 채팅 기록, 성적 지향, 이메일 주소는 물론 평문(암호화되지 않은 텍스트)으로 저장된 비밀번호까지 포함되어 있었습니다. 더욱이 인증 절차 결함과 예측 가능한 번호 체계로 인해 타인의 은밀한 사진을 무단 열람할 수 있었으며, 근거리 블루투스 연결이나 원격 인터넷 제어를 통해 당사자 동의 없이 기기를 마음대로 작동시키는 공격까지 가능했습니다.
앱스토어 다운로드 통계에 따르면 해당 취약점으로 피해를 입을 수 있는 잠재적 이용자는 6자리 수(수십만 명) 규모에 달하는 것으로 파악되어, 커넥티드 기기의 프라이버시 보호에 큰 경종을 울리고 있습니다.
Sponsored · 광고