토르(Tor) 노드 300개 넘게 한 방에 날려버린 해커 추적기
핵심 요약
- 전체 토르 출구 노드의 약 10%인 333개가 리눅스 백도어 'Ebury'에 감염되어 SSH 접속과 미암호화 트래픽을 대규모 도청하는 사태가 발생했습니다.
- 한 연구원이 SSH 호스트 키 변경 경고를 계기로 약 3,000개 전체 릴레이를 전수 조사해 감염된 노드 300여 개를 특정해냈습니다.
- 토르 헬스 팀에 긴급 제보하여 감염 노드들을 전부 'BadExit'로 지정하고 셧다운시키면서 대규모 도청 인프라가 무력화되었습니다.
요약 한 보안 연구원이 토르(Tor) 네트워크의 출구 노드(Exit Node) 중 무려 10%에 달하는 333개가 악성코드에 감염된 대규모 중간자 공격(MITM)을 포착하고, 이를 토르 재단과 공조해 퇴출시킨 전말을 공개해 해외 개발자 커뮤니티에서 큰 화제를 모았습니다.
전체 토르 네트워크에는 약 3,000개의 출구 릴레이가 존재하는데, 공격자들은 이미 두 달 전인 8월에 서버 권한을 탈취한 뒤 은밀히 리눅스용 백도어이자 자격 증명 탈취 악성코드인 'Ebury 1.8.3'을 심어두었습니다. 이후 10월 2일 금요일 오전 9시 35분, 감염된 노드 333개를 일제히 가동해 암호화되지 않은 이메일 트래픽을 대량 수집하고, 22번 포트를 통한 SSH 접속을 12대의 가로채기 서버로 리다이렉트하는 대규모 공작을 시작했습니다.
글쓴이는 금요일 아침 SSH 접속을 시도하다가 호스트 키가 바뀌었다는 경고창을 확인하며 이상 징후를 감지했습니다. 사용자가 경고를 무시하고 로그인을 시도할 경우, 공격자는 비밀번호를 탈취하는 동시에 실제 목적지 서버로 연결해 입력 명령어를 실시간 도청하고, 2차 연결을 열어 피해자 서버에까지 Ebury 악성코드를 감염시키는 치밀한 구조였습니다.
글쓴이는 'exitmap' 도구를 활용해 스크립트를 작성한 뒤 약 3,000개에 달하는 토르 출구 릴레이 전체를 전수 조사했습니다. 그 결과 300개가 넘는 노드가 동일한 감염 인프라로 리다이렉트되고 있음을 밝혀냈고, 'sshesame' 허니팟을 통해 공격자가 파이썬 Paramiko 라이브러리와 Perl 기반 스크립트로 악성코드를 배포하는 정황까지 확보했습니다.
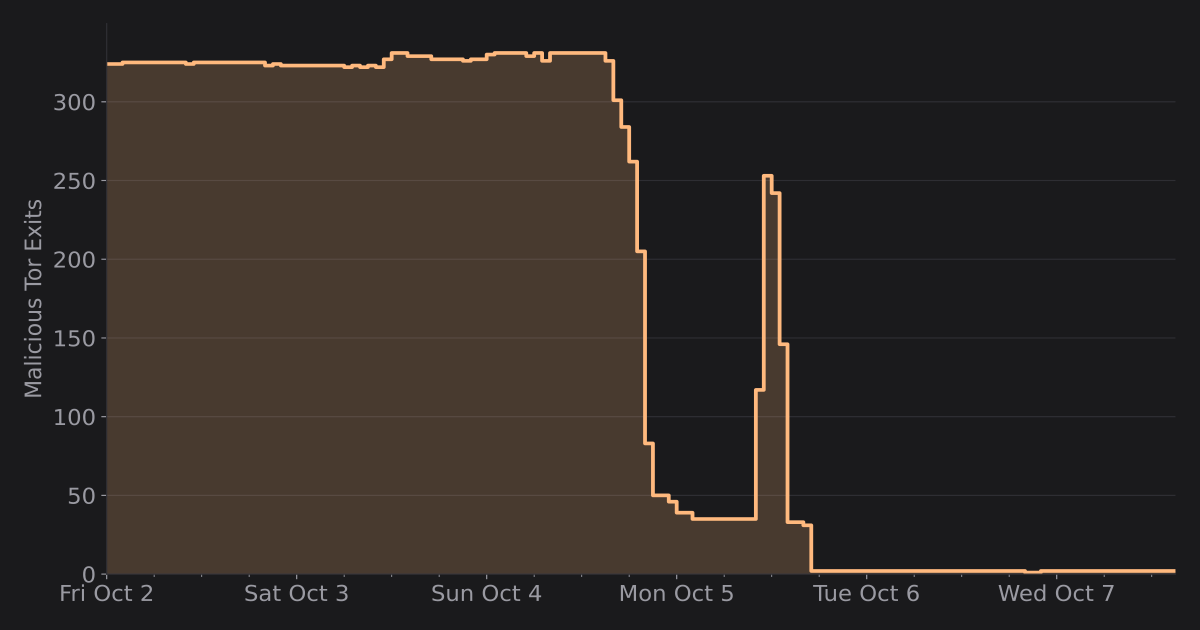
이 분석 내용을 금요일 저녁 토르 프로젝트 네트워크 헬스 팀에 긴급 전달했고, 토르 팀은 "이런 유형의 공격은 처음 본다"며 즉각 대응에 나섰습니다. 10월 4일 일요일 긴급 공지를 통해 감염 노드들을 'BadExit'로 지정해 트래픽을 차단했고, 결국 운영자들과 공격자에 의해 감염 서버 333개 전량이 폐쇄 조치되었습니다. 이로 인해 토르 네트워크 메트릭 그래프에 출구 노드 수가 눈에 띄게 급감하는 기록이 남게 되었습니다.
공격자들이 애초에 수백 대의 리눅스 호스트 서버를 어떻게 뚫었는지는 호스팅 업체 해킹설 등 추측만 무성할 뿐 명확히 밝혀지지 않았습니다. 글쓴이는 대응이 늦어질 것을 노려 주말 직전인 금요일에 공격이 시작된 것으로 보인다며, 보안을 위해 비밀번호 인증 대신 SSH 키와 하드웨어 보안 키를 사용할 것을 강력히 권고했습니다.
Sponsored · 광고