통신사가 포트포워딩 막아버려서 저렴한 해외 VPS로 홈랩 뚫어버린 해외 유저
핵심 요약
- IPv4 고갈로 통신사가 CGNAT을 적용해 기존 포트포워딩이 막히자, 저렴한 VPS를 브리지로 삼아 지하실 홈랩을 외부에 공개한 구축기가 공유되었습니다.
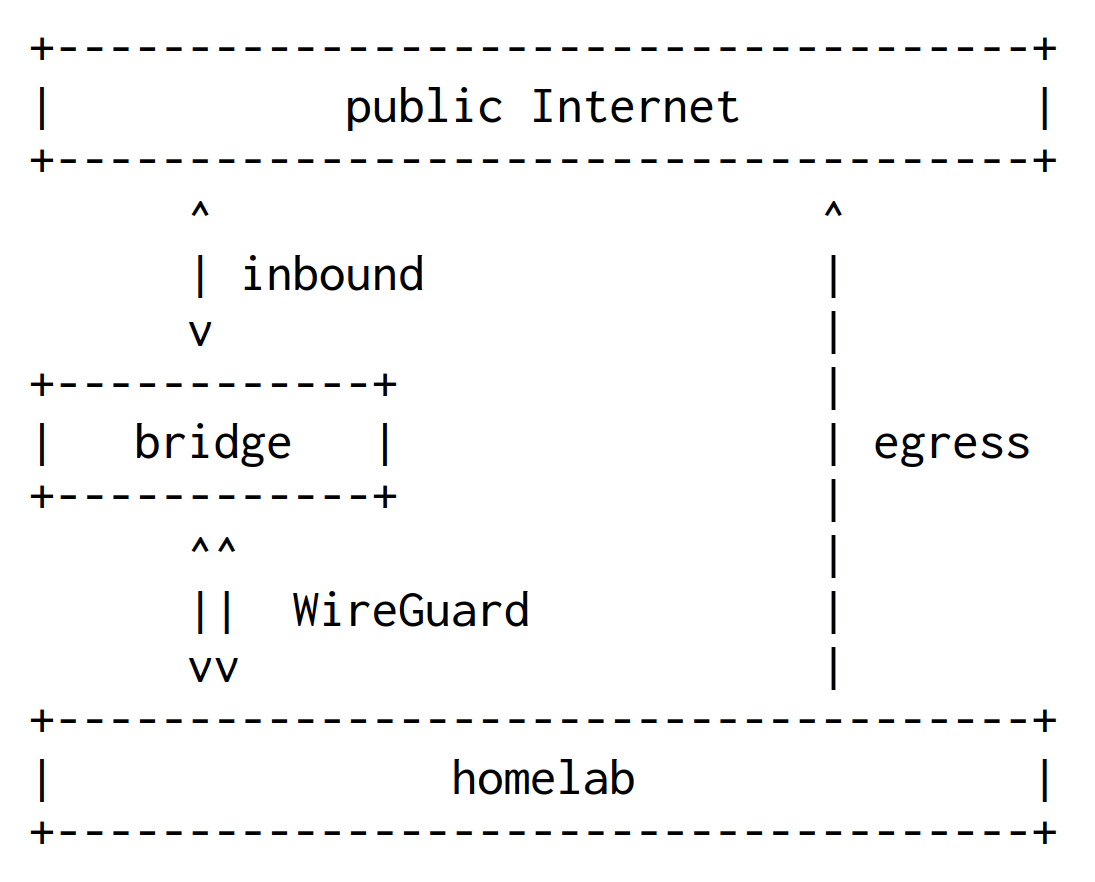
- 홈랩에서 VPS 방향으로 와이어가드(WireGuard) 터널을 먼저 연결해 고정 IP 없이도 인바운드 트래픽을 포워딩받고 원본 클라이언트 IP까지 보존했습니다.
- 약 39ms의 지연 시간 패널티가 발생하지만, 매달 비싼 고정 IP 비용을 내지 않고 클라우드 종속에서 벗어나 독립적인 셀프 호스팅을 완성했습니다.
요약 과거에는 가정에서 개인 서버를 구축할 때 공유기 포트포워딩과 DDNS만 설정하면 누구나 손쉽게 외부 접속 환경을 만들 수 있었습니다. 하지만 전 세계적인 IPv4 주소 고갈로 인해 인터넷 서비스 제공업체(ISP)들이 하나의 공인 IP를 여러 가구가 공유하게 만드는 통신사급 NAT(CGNAT) 방식을 광범위하게 도입하면서, 가정용 라우터가 사설 IP를 할당받아 기존 방식의 포트포워딩이 불가능해지는 문제가 생겼습니다.
스페인 북부 본가 지하실에 홈랩 서버를 두고 있는 작성자는 매달 약 20유로(약 3만 원)가 드는 통신사 고정 IP 부가서비스 대신, 프랑스 데이터센터의 저렴한 가상 사설 서버(VPS)를 프록시 브리지로 활용하는 우회 구축법을 공개했습니다. 핵심은 홈랩 서버에서 외부 공인 IP를 가진 VPS로 먼저 '와이어가드(WireGuard)' 양방향 터널을 연결하는 것입니다. 내부에서 외부로 먼저 터널을 개설하기 때문에 홈랩 쪽에 고정 공인 IP가 없어도 안정적인 연결이 가능합니다.
작성자는 VPS의 iptables 방화벽 설정을 통해 원격 관리용 포트(SSH 2222번 등)와 VPN 자체 포트를 제외한 모든 인바운드 트래픽을 지하실 홈랩 서버로 전달하도록 구성했습니다. 또한 목적지 주소만 바꾸는 DNAT 방식을 적용해 홈랩 서버에서도 실제 접속자의 오리지널 IP를 그대로 확인할 수 있게 했습니다. 여기에 홈랩의 응답 패킷만 다시 터널을 통해 VPS로 나가도록 라우팅 테이블을 분리했습니다. VPS 경유로 인해 왕복 지연 시간(RTT)이 약 39ms 정도 늘어나는 패널티가 있지만, 거대 클라우드 기업에 종속되지 않고 저비용으로 완벽한 개인 서버를 독립 운영할 수 있다는 점에서 홈랩 마니아들의 주목을 받고 있습니다.
Sponsored · 광고