"공식 매장에서 샀는데 백도어가?" 암호화폐 하드웨어 지갑 렛저 대규모 털림 사태
핵심 요약
- 유명 하드웨어 지갑 렛저(Ledger) 기기에 하드웨어 백도어가 심어져 약 1억 200만 달러(약 1,400억 원) 규모의 암호화폐가 털리는 사건이 발생했습니다.
- '공식 리셀러에서 사면 안전하다'는 상식을 깨고 동남아 공인 리셀러뿐 아니라 독일 대형 전자제품 매장에서 판매된 새 기기에서도 개조 흔적이 발견되었습니다.
- 공격자들이 사설 사이트 대신 공식 공급망을 조직적으로 파고들면서 신형 기기를 포함한 하드웨어 월렛 생태계 전반의 보안 신뢰성에 큰 비상이 걸렸습니다.
요약 유명 가상자산 하드웨어 월렛 제조사 렛저(Ledger)의 제품에서 하드웨어 백도어(불법 칩/안테나)가 심어진 기기들이 잇따라 발견되면서 암호화폐 커뮤니티가 발칵 뒤집혔습니다. 동남아시아의 공식 리셀러 크립토빌리스(CryptoBilis)에서 유통된 렛저 나노 X 기기들에서 약 1억 200만 달러(약 1,400억 원) 상당의 코인이 탈취되는 대규모 해킹 피해가 먼저 발생한 것이 발단이었습니다.
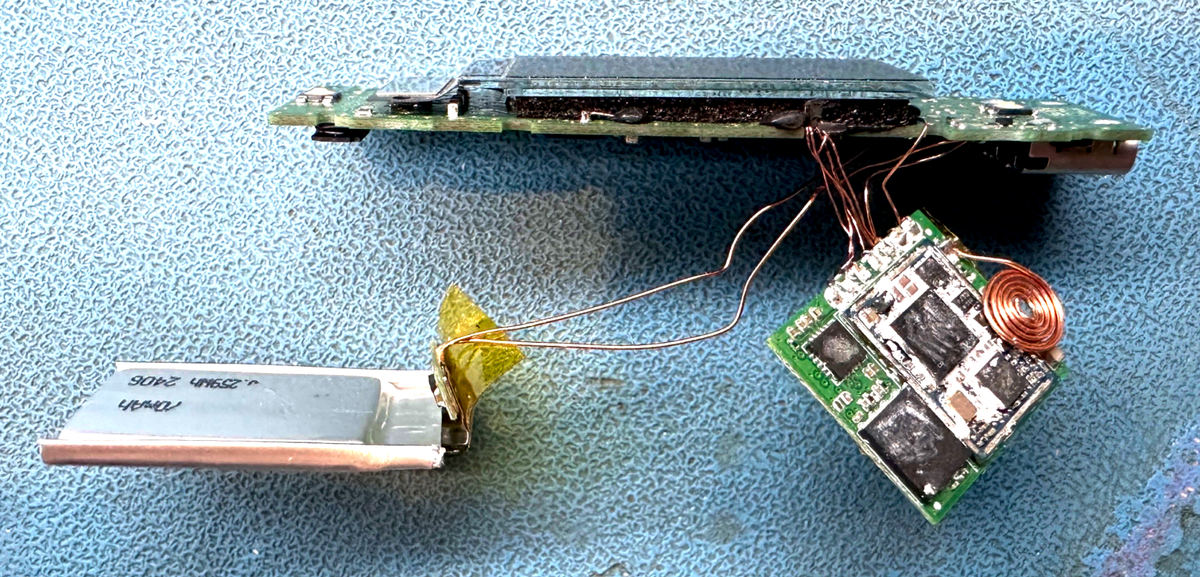
하지만 사태는 동남아 특정 판매처에 그치지 않았습니다. 독일의 유명 전자제품 대형 양판점인 미디어마크트(MediaMarkt) 오프라인 매장에서 새 제품을 구매한 한 이용자가 기기를 분해한 결과, 내부에서 변조된 안테나와 임플란트 칩을 발견했다고 폭로한 것입니다. 이 이용자는 다른 지점에서 추가 구매한 기기에서도 동일한 백도어를 확인했다며 렛저의 공식 유통망 및 공급망 전체가 오염되었을 가능성을 제기했습니다. 최근에는 나노 X뿐만 아니라 신형 기기인 렛저 플렉스(Flex)와 렛저 스타스(Stax)에서도 유사한 변조 흔적이 보고되고 있습니다.
렛저와 트레저 같은 하드웨어 지갑 제조사들은 그동안 해킹을 피하려면 '반드시 공식 홈페이지나 인증된 공식 리셀러를 통해서만 구매하라'고 강조해 왔습니다. 그러나 공격자들은 소비자의 신뢰를 악용해 공식 유통망 자체를 타깃으로 삼는 정교한 방식을 취하기 시작했습니다. 렛저는 공인 판매처들에게 반품된 제품을 재포장해 판매하지 말고 승인된 경로로만 유통하라고 재차 공지하며 자체 보안 시스템이 뚫린 것은 아니라고 밝혔으나, 공급망 단계에서 하드웨어 해킹이 침투했다는 점에서 이용자들의 불안과 충격은 가라앉지 않고 있습니다.
Sponsored · 광고