"패치가 문제가 아니라 어디 쓰는지도 모름" 이번 주 개발자들 멘붕 빠뜨린 연쇄 보안 대참사
핵심 요약
- PHP2Shell, Node.js RCE, GitLab CVSS 10 만점 취약점, LiteLLM 백도어 등 주요 기술 스택에서 역대급 보안 사고가 일주일 새 연달아 터졌습니다.
- 취약점 공개 후 공격까지 걸리는 시간이 불과 몇 시간 수준으로 단축되면서 제로데이 공격 위협이 극대화되고 있습니다.
- 단순 패치 적용보다 회사 인프라 내 어디에 해당 기술이 쓰이고 있는지 찾아내는 자산 식별이 더 큰 난제로 부각되었습니다.
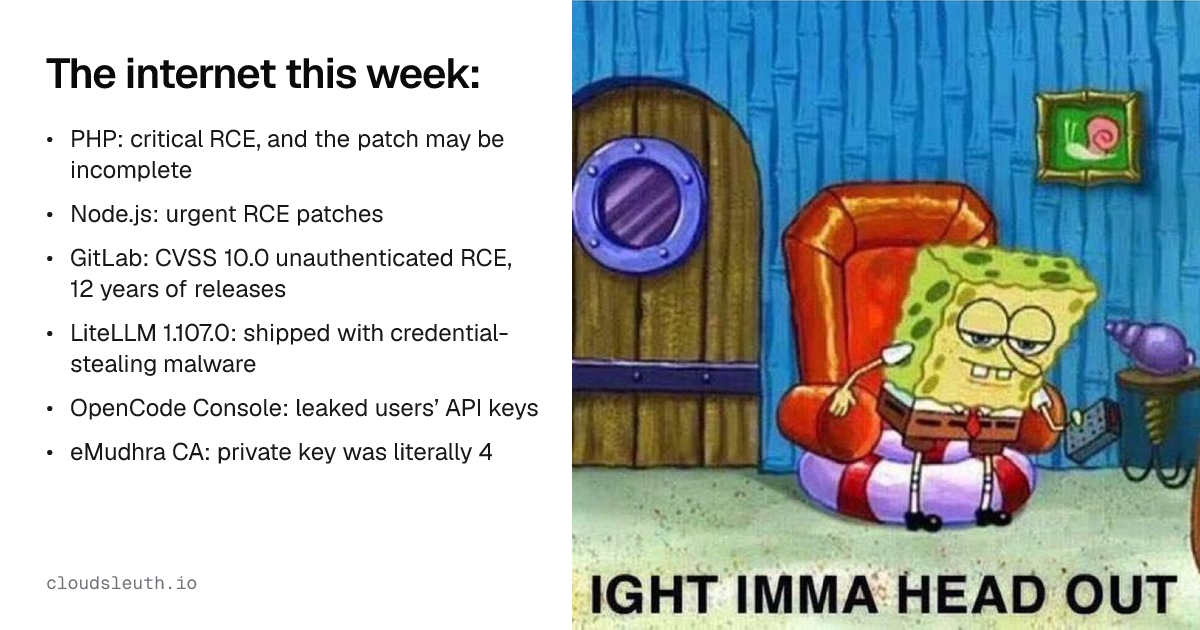
요약 최근 일주일 사이에 주요 IT 인프라와 오픈소스 생태계를 뒤흔든 대형 보안 사고들이 연쇄적으로 터졌습니다. PHP의 치명적인 취약점 'PHP2Shell(CVSS 9.2)'을 시작으로, Node.js의 Brotli 디코더 메모리 손상 취약점, 2014년 버전까지 거슬러 올라가는 GitLab의 정규식 컴파일러 RCE(CVSS 10.0 만점), 그리고 PyPI에 백도어가 심어져 배포된 LiteLLM 1.107.0 버전 사태까지 연달아 발생했습니다. 여기에 인증기관(CA)의 개인키가 한 자릿수 정수인 '4'로 설정되어 브라우저에서 차단되는 촌극까지 벌어졌습니다.
이번 사태에서 특히 주목할 점은 공격자들의 취약점 악용 속도입니다. 맨디언트 분석에 따르면 취약점 공개 후 공격까지 걸리는 시간이 과거 수십 일에서 최근 며칠 단위로 줄어들었으며, PHP2Shell의 경우 공식 패치와 권고가 발표되기도 전 허니팟에 익스플로잇 시도가 감지되었습니다. 이제는 AI 기술 발전 등으로 인해 취약점이 알려진 지 몇 시간 만에 자동화된 공격이 쏟아지는 추세입니다.
결국 패치 배포 자체보다 더 큰 병목은 '내 인프라 어디에서 해당 취약 소프트웨어가 돌아가고 있는지'를 파악하는 자산 식별 과정임이 드러났습니다. 클라우드 인스턴스, 컨테이너, 서버리스 함수(Lambda), 방치된 사설 인프라 등의 소프트웨어 인벤토리가 체계적으로 정리되어 있지 않으면 빠른 대응이 불가능하다는 지적입니다.
Sponsored · 광고