링크 한 번 눌렀더니 전화 착신 전환? 안드로이드 다이얼러 앱 원클릭 취약점 발견
핵심 요약
- 취약한 안드로이드 전화 다이얼러 앱이 설치된 기기에서 웹 링크 클릭 한 번으로 MMI/USSD 제어 코드를 즉시 실행할 수 있는 보안 취약점이 발견되었습니다.
- CALL_PHONE 권한을 가진 앱이 브라우저 호출 가능한 딥링크를 안전하지 않게 처리할 경우, 사용자 모르게 통신사 무조건 착신 전환 등의 명령이 실행될 수 있습니다.
- 전화 관련 앱 88개 중 다수가 해당 권한과 딥링크를 보유하고 있었으며, 수백만 회 이상 다운로드된 유명 녹음/다이얼러 앱 등에서 실제 악용 가능성이 확인되었습니다.
요약 보안 연구원 카란 사이니(Karan Saini)가 취약한 전화 다이얼러 앱을 통해 웹 링크 클릭 한 번으로 안드로이드 기기에서 MMI(Man-Machine Interface) 코드를 임의로 실행할 수 있는 취약점을 발견하고 분석 내용을 공개했습니다.
MMI 및 USSD 코드는 전화번호 입력창에 `*123#`, `*#06#`처럼 숫자와 별표, 샵을 조합해 입력하는 명령어로, 단말기 정보(IMEI)를 확인하거나 통신사 망과 통신해 부가 서비스를 제어하는 용도로 사용됩니다. 특히 3GPP 규격(TS 22.030)에 정의된 특정 코드(예: `**21*번호#`)를 전송하면 사용자의 단말기가 아닌 통신사 서버에 '무조건 착신 전환'이 즉시 등록되어, 걸려오는 전화를 공격자의 번호로 빼돌리는 위험한 작업이 가능합니다.
안드로이드의 `CALL_PHONE` 권한은 사용자가 일반 전화 통화 권한으로 인지하지만, 실제로는 SIM 카드에 직접 USSD/MMI 제어 명령을 실행할 수 있는 권한까지 포함하고 있습니다. 문제는 사용자가 권한을 부여할 때 이러한 사실을 전혀 알 수 없고, 코드가 실행되는 순간 통화 기록에 남지도 않으며 잠시 팝업이 떴다가 사라질 뿐이라 사용자가 거부할 틈이 없다는 점입니다.
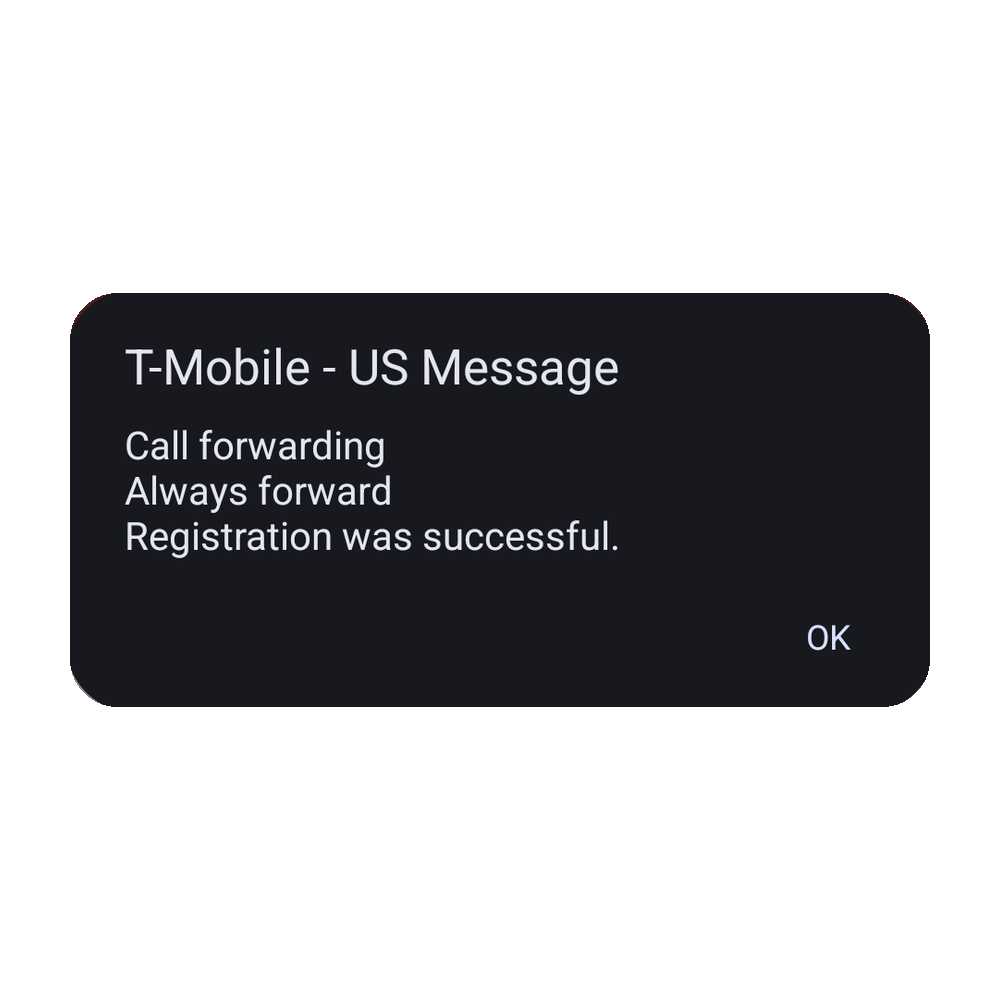
연구원이 통화 및 VoIP 관련 앱 88개를 전수 분석한 결과, 66개 앱이 `CALL_PHONE` 권한을 요청하고 있었으며, 그중 54개는 브라우저 등 외부에서 호출할 수 있는 딥링크(deeplink)를 노출하고 있었습니다. 이 중 일부 앱(예: 500만 다운로드 이상을 기록한 ACR Phone / Cube ACR 계열)처럼 웹 링크 클릭 시 전달받은 번호나 MMI 코드를 사용자의 추가 확인 없이 곧바로 다이얼하는 취약점이 있는 경우, 웹페이지 접속이나 링크 클릭 단 한 번만으로 사용자 몰래 착신 전환 등의 악성 명령이 실행될 수 있음이 에뮬레이터 및 실제 갤럭시 기기 테스트를 통해 입증되었습니다.
Sponsored · 광고