AI 안 쓰고 순수 '뇌지컬' 버그로만 MS 엣지 브라우저 털어버린 해커 ㄷㄷ
핵심 요약
- 대만의 유명 화이트해커 오렌지 차이가 AI나 메모리 오염 취약점 없이 100% 논리 버그 조합만으로 MS 엣지 풀체인 탈출에 성공했습니다.
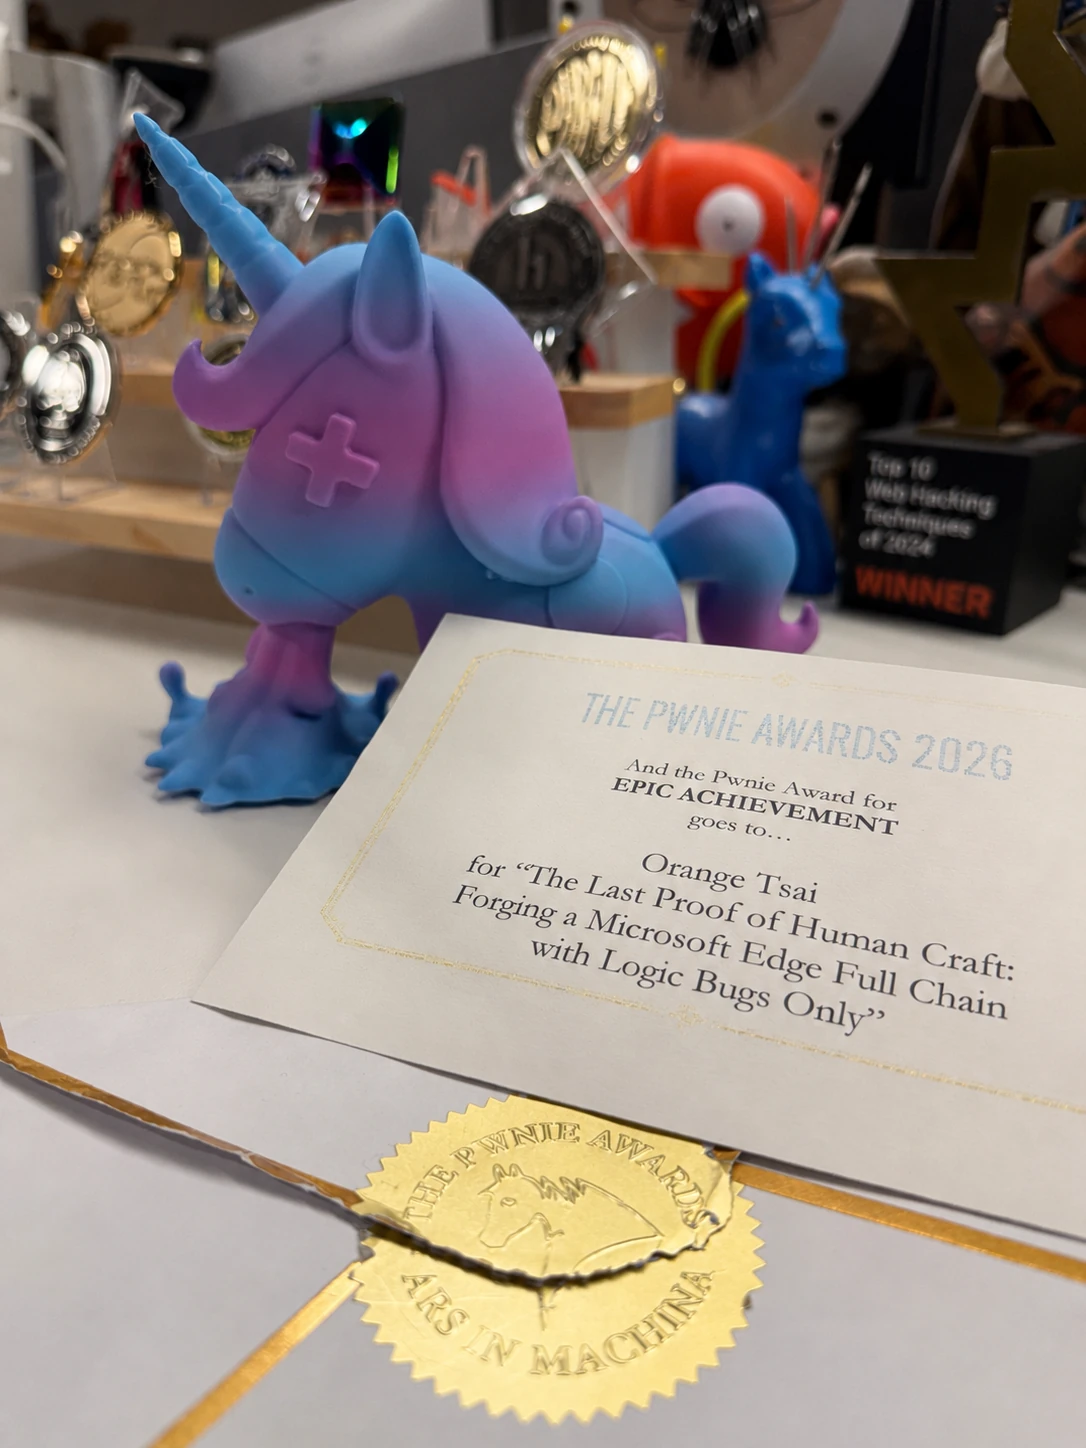
- Pwn2Own 베를린에서 17만 5천 달러 상금을 획득하고 최고 권위 Pwnie Awards의 '에픽 어치브먼트' 상까지 받았습니다.
- 기업용 계정 전환 스로틀과 크로미움의 탭 활성화 로직 허점을 파고들어 강력한 UXSS를 유도한 것이 공격 체인의 결정적 시발점이 되었습니다.
요약 대만의 유명 보안 연구원 오렌지 차이(Orange Tsai)가 AI나 메모리 오염 취약점을 일절 쓰지 않고, 순수 논리적 버그(Logic Bug)만으로 마이크로소프트 엣지(Microsoft Edge) 브라우저를 뚫어낸 풀 체인 공격 과정을 공개해 화제를 모았습니다. 그는 이 성과로 해킹 대회 'Pwn2Own 베를린 2026'에서 샌드박스 탈출에 성공해 상금 17만 5천 달러(한화 약 2억 원대)를 거머쥐었고, 최고 권위 보안상인 Pwnie Awards에서 '에픽 어치브먼트(Epic Achievement)' 상까지 수상했습니다.
전체 체인은 5개의 버그와 2개의 윈도우 기능을 엮어 구성되었습니다. 연구원은 크로미움의 내비게이션 흐름 중 브라우저 프로세스에서 요청을 가로채는 'Navigation Throttles'에 주목했습니다. 최근 5년간 크롬이 패치한 3,000여 개 취약점 중 관련 버그가 20개도 안 될 정도로 개발자들의 관심에서 벗어난 영역이었기 때문입니다. 조사 과정에서 엣지의 기업용 Entra ID 기능에 쓰이는 특정 스로틀이 조건 충족 시 내부 API를 통해 공격자가 제어 가능한 주소로 새 내비게이션을 띄운다는 점을 발견했습니다.
처음에는 단순한 오픈 리다이렉트나 셀프 XSS 수준으로 여겨 방치했으나, 브라우저 프로세스와 렌더러 간의 연결 고리를 파고들며 결정적 돌파구를 찾았습니다. 만약 사용자가 새 탭으로 전환한 상태에서 해당 코드가 실행되면 어떻게 될지 확인하기 위해 딜레이를 주어 테스트했고, 엉뚱하게도 구글닷컴에서 범용 크로스 사이트 스크립팅(UXSS)이 터지는 것을 확인했습니다. 크로미움 내부 코드에서 원본 렌더러 소스를 지정하지 않으면 현재 활성화된 탭을 그대로 소스로 삼아버리는 맹점이 있었던 것입니다.
오렌지 차이는 "요즘 AI 시대라 LLM이 뭐든 다 해킹할 수 있다고 믿는 분위기지만, 사람이 100% 손으로 한 땀 한 땀 깎아 만든 결과물이기에 더 뜻깊다"며 '인간 장인정신의 마지막 증명'이라는 유쾌한 소감을 남겼습니다.
Sponsored · 광고